【2026年9月13日重要規制】プラント機器・制御システムも対象!EUサイバーレジリエンス法(CRA)脆弱性報告義務化への緊急対応策&OTセキュリティ完全ガイド
「EUサイバーレジリエンス法(CRA)が成立したが、自社のプラント機器や産業用制御システム、PLCが対象になるのか分からない…」「悪用された脆弱性の24時間以内早期報告義務に対して、どのような体制を整えるべきか?」とお悩みではありませんか?
本日(2026年9月13日)、欧州委員会(European Commission)の発表および産業サイバーセキュリティ専門メディア等の動向において、**『EUサイバーレジリエンス法(CRA: Cyber Resilience Act)』の重要フェーズである『悪用された脆弱性・インシデントの24時間以内早期報告義務』の本格運用に向けたガイダンス**が改めて注目を集めています!欧州展開する重工・電機・エンジニアリング企業が直面する必須要件を現役視点で徹底解説します!
⚡ 30秒でわかる!この記事の重要ポイント
- 🎯 何が新しい?: EUサイバーレジリエンス法(CRA)に基づき、産業用制御機器・IoTの脆弱性早期報告義務化が進行。
- 💼 現場のメリット: 欧州市場での販売継続に必須のCEマーキング要件。SBOM管理とPSIRT体制構築でサプライチェーン信頼性を確立。
- 🚀 最初の一歩: 自社プラント製品・制御機器のSBOM(部品表)整備とCSIRT/PSIRT報告フローの総点検。
📌 ニュース概要 & 公式出典情報
【発表元】 欧州委員会(European Commission)公式発表 / 産業サイバーセキュリティセンター(ICSCoE) / MONOist
【ニューステーマ】 【規制動向】EUサイバーレジリエンス法(CRA)、産業・プラント機器への脆弱性報告義務が施行
【発表日】 2026年9月12日動向
【主要要点】 EUサイバーレジリエンス法(CRA)、産業用制御システム(ICS/DCS/PLC/スマートメーター)対象、悪用脆弱性の24時間以内早期警告・72時間以内詳細報告、SBOM(ソフトウェア部品表)管理義務、CEマーキング適合要件
🔗 公式・一次情報ソース: 欧州委員会(European Commission)公式リリース / MONOist解説記事
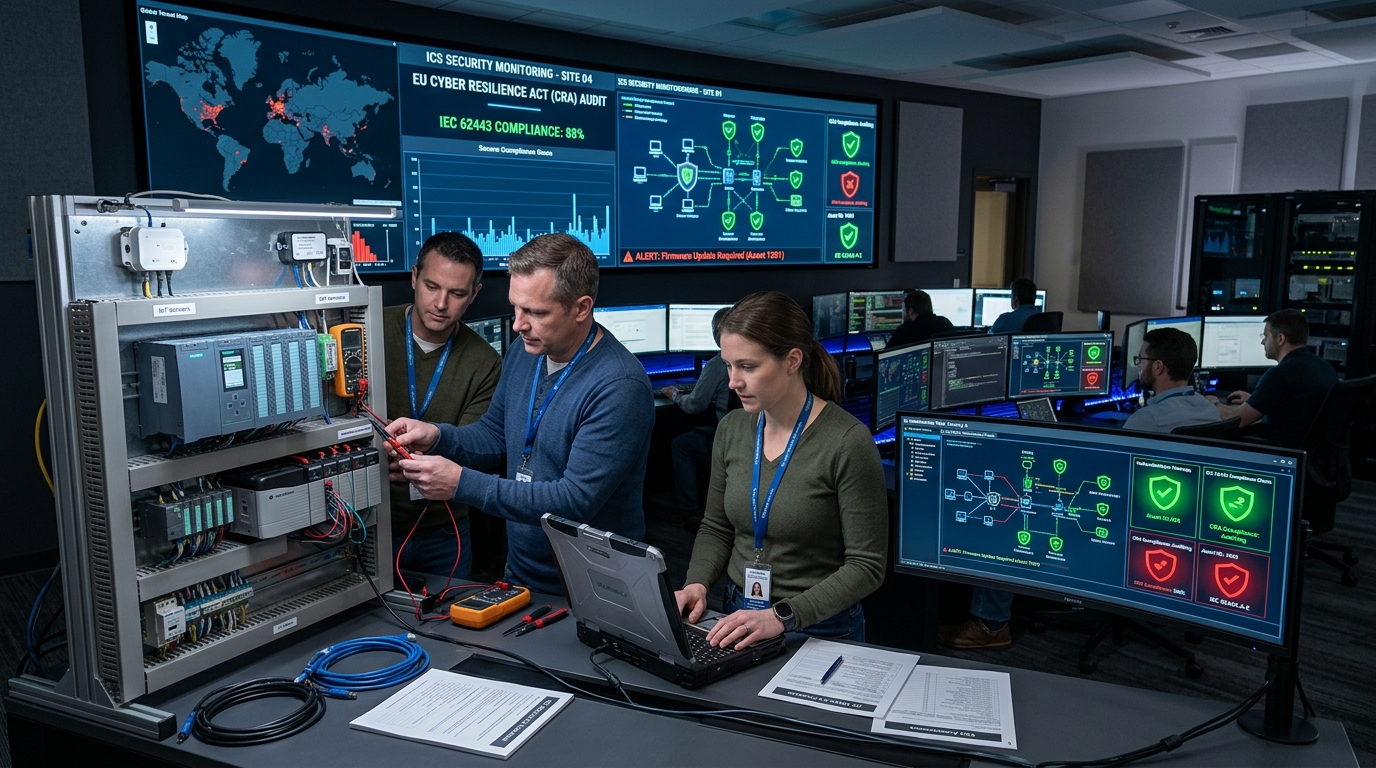
▲ プラント制御システム(DCS/PLC)および産業用IoT機器のEUサイバーレジリエンス法適合状況・脆弱性検知をモニタリングするセキュリティ運用センター(画像出典: 欧州委員会公表資料/MONOistおよび当社AI作成コンセプト図解 / ソースURL: https://ec.europa.eu/commission/presscorner/detail/en/ip_24_1522)
1. プラント制御システムを直撃する「CRA規制の3大要件」
「サイバーセキュリティ規制はIT機器だけの問題」という時代は完全に終わりました。EUサイバーレジリエンス法(CRA)は、デジタル要素を含むすべてのハードウェア・ソフトウェア製品を対象としており、産業用ロボット、分散制御システム(DCS)、プログラマブルロジックコントローラ(PLC)、スマートメーター、プラント用センサーも例外ではありません。
① 「悪用された脆弱性の24時間以内早期警告義務」
自社製品にセキュリティ脆弱性が発見され、それが実際にサイバー攻撃に悪用された場合、製造事業者は欧州連合サイバーセキュリティ機関(ENISA)および国内CSIRTに対し、24時間以内に早期警告を行い、72時間以内に詳細報告書を提出しなければなりません。隠蔽や遅延には巨額の制裁金が科されます。
② 「SBOM(ソフトウェア部品表)の常時管理とサプライチェーン透明性」
機器に組み込まれているオープンソースソフトウェア(OSS)やサードパーティ製ライブラリの全リスト(SBOM)を作成・保持することが義務付けられます。Log4jのような脆弱性が発見された際、自社製品のどこに影響があるかを即座に特定できる体制が求められます。
③ 「出荷後最長10年間に及ぶ無償セキュリティパッチ提供義務」
製品の期待耐用年数(産業プラント機器では5〜10年以上に及ぶ)を通じ、重大な脆弱性に対してセキュリティアップデートを無償で提供し続ける必要があります。「売り切り型」の機器ビジネスモデルからの根本的な転換が迫られます。
現場で実感するメリット vs 導入時の注意点・リスク
| ⭕ メリット(高評価ポイント) | ❌ デメリット・注意点(導入の落とし穴) |
|---|---|
|
・IEC 62443等の国際安全規格と連動した堅牢なセキュリティ適合により、欧州・グローバル入札で圧倒的優位。 ・サプライチェーン全体のサイバー攻撃耐性が高まり、プラント停止やランサムウェア被害を根絶。 ・SBOMによる構成管理が徹底されることで、長期保守・リプレイス業務の効率が飛躍的向上。 |
・欧州CSIRTへの24時間通報に対応する24時間365日のPSIRT(製品セキュリティ監視)体制構築コスト。 ・オープンソース脆弱性の監視・パッチ検証テストに伴うエンジニアリング工数の増加。 |
🏢 現場導入ガイド:適用規模・難易度・ROI・最初の一歩
欧州向けに産業機器・制御盤・プラント設備を輸出・展開する重工・電機・エンジニアリング企業、機器メーカー
★★★★☆(法務・開発・品質保証・情報システムが連携した全社的PSIRT体制とSBOMツールの導入が必須)
最大1,500万ユーロまたは世界売上高2.5%の巨額制裁金回避、欧州市場(数十兆円規模)への参入継続権確保
ステップ1:欧州向け出荷製品における組込ソフトウェア・OS・OSSライブラリのSBOM棚卸し。
ステップ2:独立行政法人情報処理推進機構(IPA)やICSCoEのCRAガイドラインに基づく脆弱性報告体制の構築。
【PMかもめ の本音レビュー】現役視点での実務インパクト

PMかもめ
『24時間以内の脆弱性報告は、もはや待ったなし』。欧州市場で戦う日本の産業・プラント機器メーカーにとって、CRA適合は生存のための最優先課題です!
4. まとめ:実務での活用に向けて
EUサイバーレジリエンス法(CRA)への対応は、単なる法規制順守を超えて、グローバル市場における製品信頼性と競争力の源泉となります。
💡 あわせて読みたい!関連する最新DX事例(厳選3選)
【情報出典・公式参考リンク】
・参照公式:欧州委員会(European Commission)公式発表 / 産業サイバーセキュリティセンター(ICSCoE)
・公式Web:https://ec.europa.eu/commission/presscorner/detail/en/ip_24_1522

